OTOTEK
Siapa Geng Hacker Panzer yang Mengaku Curi 296 GB Data Bank BJB Syariah?

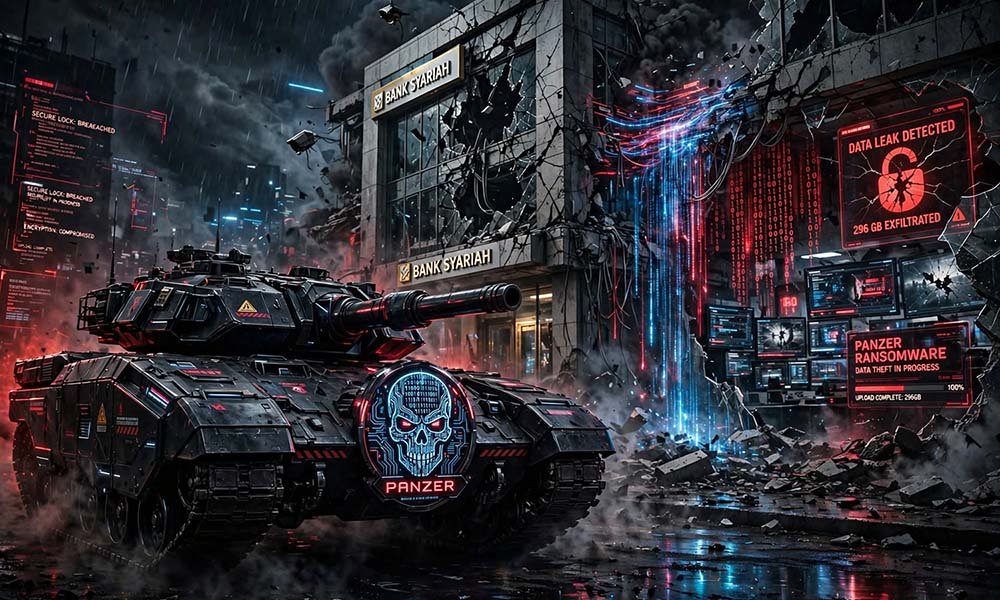
AKTUALITAS.ID – Kelompok ransomware Panzer mengklaim mencuri sekitar 296 GB data milik Bank BJB Syariah. Klaim itu muncul di situs kebocoran data kelompok tersebut pada 16 November 2026, menurut akun X @DailyDarkWeb.
Hingga informasi ini disusun, klaim Panzer tersebut belum berarti bahwa kebocoran telah terverifikasi secara independen. Belum ada sampel malware atau hash file yang terkonfirmasi untuk memastikan aktivitas kelompok itu dalam kasus ini.
Meski terbilang baru, Panzer dilaporkan membangun operasi ransomware-as-a-service (RaaS) sejak Agustus 2026. Kelompok ini pertama kali terdeteksi muncul pada 5 Agustus. Dalam waktu kurang dari sebulan, Panzer mengklaim telah menyerang 16 hingga 19 korban di 11 negara.
Profil yang diterbitkan CyberXtron pada 4 September menyebut Panzer menerapkan sistem afiliasi semi-terbuka. Calon anggota diminta mendaftar melalui aplikasi Tox dan menjalani pemeriksaan sebelum memperoleh akses ke platform operasional.
Panzer menawarkan pembagian hasil 80 persen untuk afiliasi dan 20 persen untuk operator. Platformnya disebut menyediakan dasbor pendapatan, perangkat enkripsi untuk Windows, Linux, VMware ESXi, dan FreeBSD, ruang negosiasi dengan korban, serta generator tagihan Bitcoin.
Kelompok itu juga mengklaim memiliki sistem pemantauan otomatis selama bulan pertama untuk mendeteksi kemungkinan penyusupan oleh peneliti keamanan siber atau aparat penegak hukum, sebagaimana dilaporkan Cybersecurity Times, Rabu (18/11/2026).
Pada Agustus 2026, Panzer mencantumkan dua organisasi asal Italia sebagai korban. Kelompok itu mengklaim mencuri 30 GB data dari Doimo Cucine dan 16 GB dokumen sensitif dari NTE Italia. Namun, kedua organisasi tersebut belum mengonfirmasi serangan itu.
Menurut profil yang dikutip, sektor teknologi mencakup 25 persen dari korban yang diklaim Panzer, sementara sektor manufaktur mencapai 19 persen. Kemampuan menyerang berbagai sistem operasi, termasuk VMware ESXi, dinilai dapat memperbesar dampak serangan terhadap perusahaan yang mengandalkan virtualisasi.
Security Arsenal mengaitkan kemungkinan metode serangan Panzer dengan eksploitasi perangkat VPN dan gateway, brute force pada RDP, phishing melalui dokumen bermakro, serta penyalahgunaan perangkat pengelolaan jarak jauh atau RMM. Namun, tingkat keyakinan atas dugaan metode tersebut disebut menengah hingga rendah.
Organisasi disarankan mewaspadai penghapusan salinan cadangan Windows, penggunaan perangkat RMM tanpa izin, kemunculan arsip berukuran besar, serta aktivitas login VPN dari lokasi yang tidak biasa. Indikator tersebut dapat menjadi sinyal awal yang perlu segera diperiksa oleh tim keamanan. (Mun)





Siapa Geng Hacker Panzer yang Mengaku Curi 296 GB Data Bank BJB Syariah?

UU Perampasan Aset Resmi Disahkan DPR

Ciptakan Peluang Kerja, Polri Gandeng Dunia Usaha Lewat Program POLIRAN

Polisi Bongkar Dugaan Sarang Narkoba di Pasar Obor Jakarta Timur

Netanyahu Peringatkan Eropa soal Ancaman Iran

Harga Emas Antam Hari Ini Jatuh Rp49.000 Per Gram


-

 EKBIS18/11/2026 22:00 WIB
5,19 Juta Orang Diprediksi Naik Pesawat Saat Nataru 2026/2027
-
NASIONAL19/11/2026 06:00 WIB
Lampiran Peta Kementerian ESDM Masukkan Laut Ujung Kulon ke Wilayah Tambang
-
DUNIA19/11/2026 08:00 WIB
Pangkalan Militer AS di Kuwait Jadi Sasaran Drone Iran
-
NASIONAL18/11/2026 14:00 WIB
Erna Sari Dewi Sebut Capaian BPK Kemendes “Kosmetika Statistik”
-
POLITIK18/11/2026 19:00 WIB
GP Ansor Nilai Dasco Punya Kapasitas dan Karakter Pemimpin Nasional
-
JABODETABEK18/11/2026 22:33 WIB
JPU Tuntut Bangun Paulus 1,5 Tahun Penjara dalam Kasus Dugaan Pemerasan dan Pengancaman
-
NUSANTARA18/11/2026 14:30 WIB
Buruh Gerobak Ditemukan Tak Bernyawa di Pasar Palu
-
DUNIA18/11/2026 15:00 WIB
Sistem Internal Badan Intel AS Mendadak Down